酉境實驗室
實驗室簡介
酉境實驗室專注於新型實戰化攻防對抗技術研究。研究目標包括:漏洞利用技術、防禦繞過技術、攻擊隱匿技術、攻擊持久化技術等紅隊技術,通過研究攻擊對抗技術,從攻擊視角提供識別風險的方法和手段,為威脅對抗提供決策支撐。
實驗室報告
數字技術不斷革新,塑造著新安全、新發展的格局,網絡安全的基礎性、全局性、戰略性日益凸顯,已成為保障發展的關鍵要素。2022年,我們團隊推出多項安全研究報告,洞察安全事件,從APT威脅攻擊、BOTNET、DDoS攻擊、隱私計算、空間測繪等視野探索網絡安全背後的發展之路。
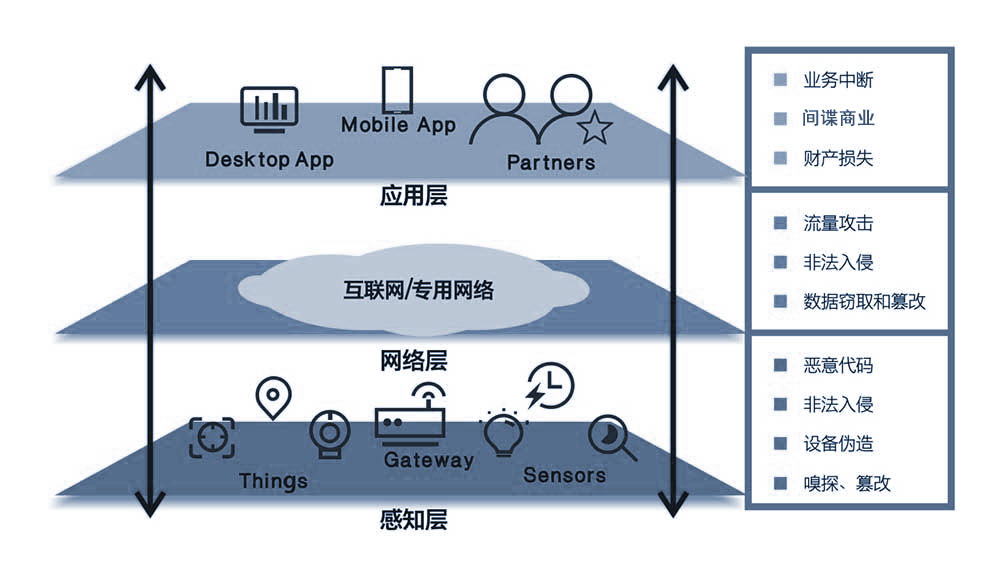
實驗室防護(網絡層)
基於匯通國際全國廣泛分佈的清洗中心,通過自主研發防護算法對海量攻擊數據進行分析,並結合雲端聯動清洗系統,利用Anycast和GSLB技術,調度全國DDoS防護節點同步清洗,在發起攻擊源頭進行過濾,將防護能力最大化。徹底解決本地機房DDoS防護頻寬瓶頸、DDoS攻擊導致的跨境網絡擁塞等問題,緩解跨境網絡链路負載,提升整體防護能力和效果。
針對邊界清洗中心粗顆粒機制下無法防護的複雜DDoS攻擊,在用戶關鍵節點上部署一對一專享抗拒絕服務設備進行細顆粒精準策略定制,針對用戶業務類型定制開發(可選),支持從網絡層/傳輸層(L3/4)到應用層(L7)DDoS攻擊的全協議防護,確保用戶業務正常不中斷。
實驗室防護(應用層)
依托匯通雲安全覆蓋全國的DDoS防護網絡為基礎,提供靜態規則、動態語法語義分析為一體的智慧防護,保障應用免受已知、未知Cc攻擊。結合自研的Cc攻擊檢測和雙層防護體系,向您提供精準的Cc防護服務,自動快速地緩解Cc攻擊對業務造成的延遲增加、訪問受限、業務中斷等影響,從而減少業務損失,降低潛在攻擊風險。
(1)應用層DDoS防護
通過攻防規則、人機校驗、威脅情報庫等防禦CC、TCP Data Flood、HTTP Flood、慢連接攻擊等各類常見或變異穿牆複雜類型應用層Cc攻擊。
(2)CC、HTTP Flood攻擊防禦
威脅情報庫:通過大數據分析平台,實時彙總分析攻擊日誌,提取攻擊特徵並進行威脅等級評估,形成威脅情報庫。
個性化策略配置:如請求沒有命中威脅情報庫中的高風險特徵,則透過IP黑白名單、訪問頻率控制等防禦攻擊。
日誌自學習: 實時動態學習網站訪問特徵,建立網站的正常訪問基線。
人機校驗:當請求與網站正常訪問基線不一致時,啟動人機校驗(如 JS 驗證、META 驗證等)方式進行驗證,攔截攻擊。
(3)慢連接攻擊防禦
對Slow Headers攻擊,透過偵測請求頭超時時間、最大包數量閾值進行防護。
對Slow Post=攻擊,通過檢測請求小包數量閾值進行防護。
語義非規則運算引擎(防Cc)AI深度規則過濾,主要抵禦HTTP get/post flood攻擊;CC攻擊;HTTP slow header/post攻擊等穿牆或變異複雜攻擊。
(4)遊戲廠商專屬防禦
兼容TCP/UDP傳輸,與各大遊戲廠商私有協議無縫銜接;遊戲動態數據實時加速;多鏈路並行傳輸模式。結合Anycast和GSLB多節點分佈式清洗,實現對訪問速度影響無感知的安全防護部署。