服务公告
零信任構建雲原生安全底座
发布时间:2026-04-24 19:14
在2023年RSA大會上,來自SUSE NeuVector的高級安全工程師Tracy Walker為我們分享了一種在K8S環境中封锁0Day攻擊的透明(對業務和環境無影響)方法——零信任原則,並且使用開源工具NeuVector進行了演示。
一. 背景介紹
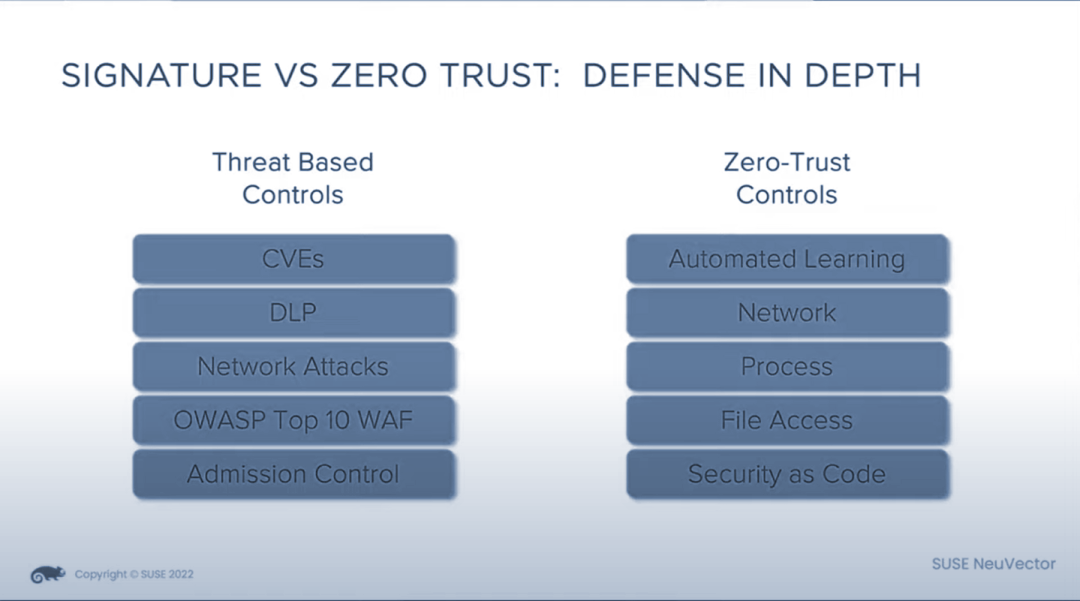
Tracy的分享主要是圍繞零信任為何能防禦0Day攻擊展開,如圖1所示,簡單來說就是基於CVE等已知掃描檢測手段無法發現未知攻擊。 零信任,默認拒絕所有動作,只有在允許的清單裏才會被授權,已知、未知盡在掌握。 我們在這裡想要聊一聊Tracy使用的開源工具——NeuVector。
SUSE相信大家都很熟悉了,是一家全球性的開源軟件公司,提供企業級的Linux作業系統和相關的解決方案。 而Tracy分享的理念的基礎支撐其實是來自NeuVector。 接下來一起來扒一扒NeuVector的歷史。
NeuVector由黃飛(Fei Huang)和段磊(Gary Duan)於2015年在美國加利福尼亞州聯合創立。 創立之初公司專注於容器安全,具體就是網路監測和容器防火牆。 公司創立後發展迅速,於21年被SUSE收購。 此舉極大地增强了Rancher的安全合規板塊,從此NeuVector也正式成為SUSE的一部分,大概也是由此開始,NeuVector貼上零信任標籤。
二. 什麼是零信任
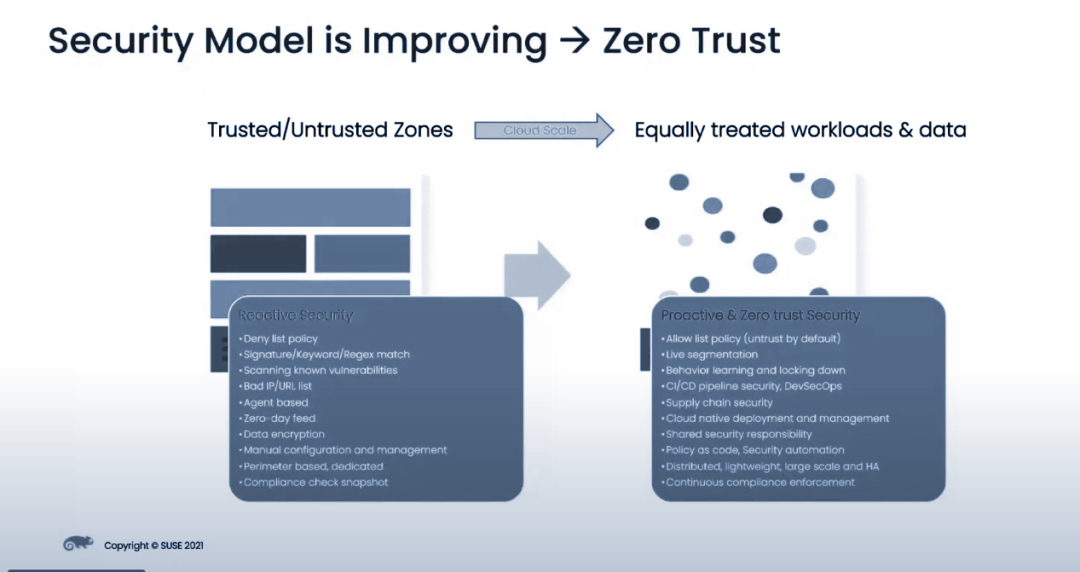
傳統的網路安全模型通常採用邊界防禦,即在內部網絡和外部網絡之間建立防火牆來保護內部資源。 然而,隨著網絡邊界的模糊化和攻擊科技的不斷演進,邊界防禦已經不足以提供足够的安全性。 如圖2所示,黃飛在一次網絡研討會中也表明,隨著業務雲化的不斷推進,安全模型也逐步向零信任演進。
正如Tracy在一次網絡研討會中所說的那樣,零信任(Zero Trust)的核心原則是“永遠不信任,始終驗證”。 它基於一種假設,即無論是內部用戶、外部用戶還是設備,都不能被默認信任。
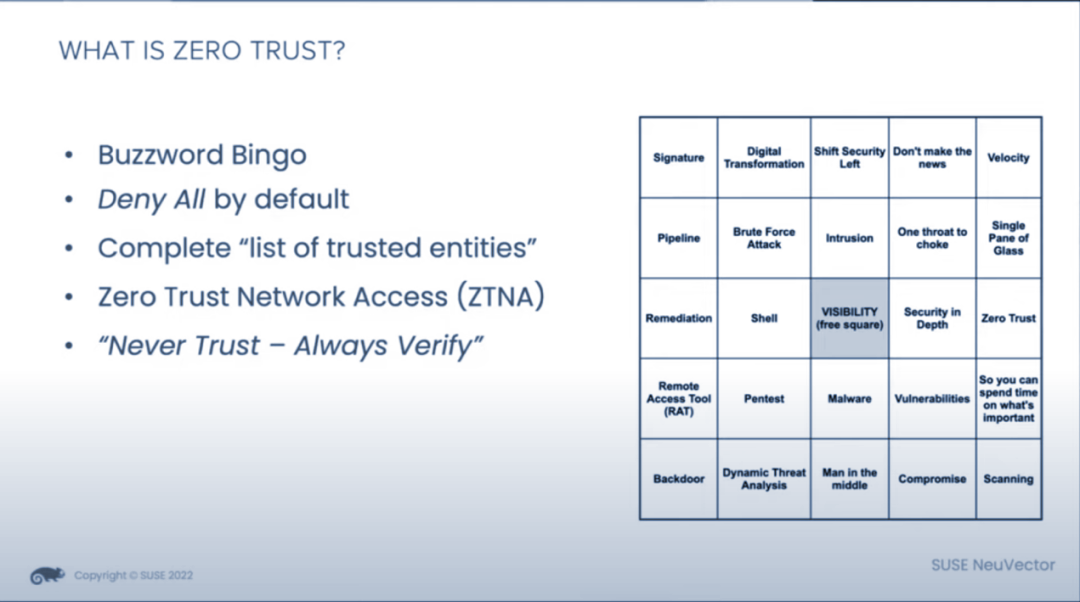
零信任(Zero Trust)是一種安全模型,不是一個具體的產品或科技。 它的覈心理念是不信任任何設備、用戶或應用程序,並將存取控制和安全性原則放在應用程序層面。 零信任安全模型認為,每個用戶和設備都可能成為攻擊者,囙此必須對它們進行身份驗證、授權和存取控制,以保護敏感數據和應用程序。 這種基於認證和授權的精細存取控制可以减少攻擊者的潜在影響範圍,並提供更高的安全性。
囙此,零信任安全模型強調了持續的身份驗證、存取控制和監控,以確保只有經過驗證和授權的用戶和設備能够獲得存取權限。 它不僅僅關注網絡邊界,而是將安全性擴展到應用程序、數據和用戶層面,從而提供更全面的安全保護。
三. NeuVector和零信任的關係
NeuVector的產品提供了基於容器的安全解决方案,幫助用戶保護他們的容器環境。 它包括實时威脅檢測、入侵偵測和預防、運行時安全性原則、自動響應等功能,可以幫助用戶識別和防止各種攻擊,包括內部和外部攻擊、未知攻擊和高級威脅等。
NeuVector的產品可以作為實現零信任安全模型的一部分,提供對容器環境的實时安全保護和威脅檢測。 但是,實現零信任安全模型還需要其他科技的支持,如多因素身份驗證、資料加密等。
四. 構建零信任雲原生安全底座的方案
4.1 SUSE的安全底座組件
NeuVector加入SUSE大家庭後,結合其他產品如SUSE Linux、Harvester和Longhorn等基本可構成一個可信安全環境,將其稱為零信任雲原生安全底座(簡稱安全底座)。 如圖4所示,在NeuVector網絡研討會中也發現他們關於此的介紹,接下來我們來簡單瞭解下該方案的組成以及這些產品在安全底座中的作用:
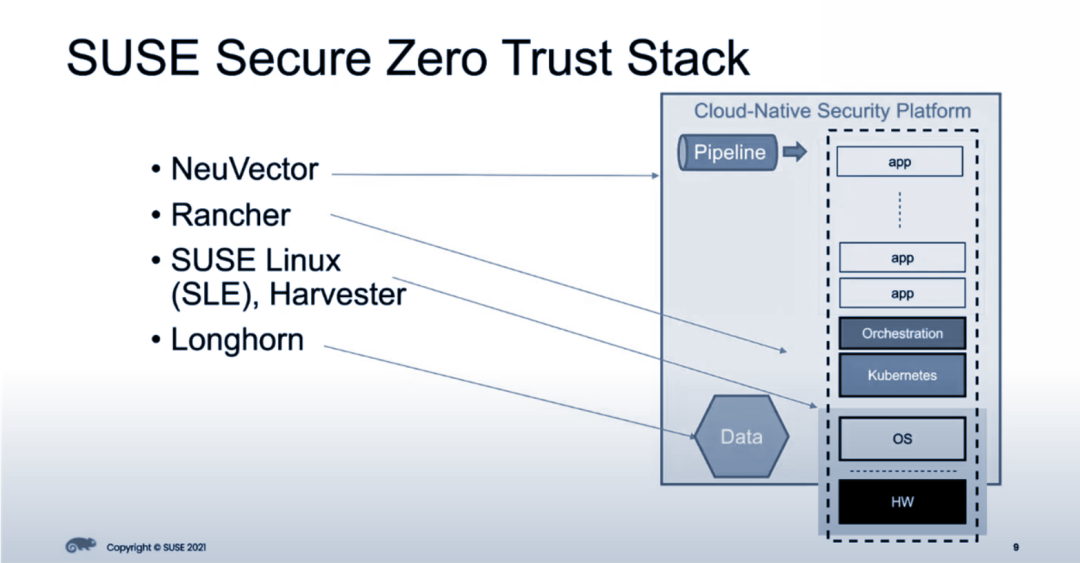
NeuVector:是一個容器防火牆解決方案,用於保護容器化應用程序的安全。 它通過深度數据包檢測(DPI)和容器運行時保護,提供容器級別的入侵偵測和防禦,監控和封锁惡意流量和攻擊。 NeuVector幫助確保容器環境的安全性,並提供對容器網路流量的可見性和控制。
Rancher:是一個開源的容器管理平臺,提供了集羣管理、應用程序編排、監控和日誌、身份認證和存取控制等功能,幫助用戶簡單且快速地部署一個可行的安全底座。
SUSE Linux,Harvester:SUSE Linux作為一個企業級Linux作業系統,提供了可靠、安全和可擴展的基礎設施,用於構建和部署應用程序。 它提供了强大的安全功能和工具,包括存取控制、身份驗證、檔案加密等,以幫助建立安全的基礎架構,為環境提供了一個减少攻擊面的系統鏡像; Harvester是一個基於Kubernetes的開源虛擬化平臺,為容器化應用程序提供了高性能和簡化的虛擬機器管理解決方案。 它利用Kubernetes的自動化和可伸縮性,提供了可靠的虛擬化基礎設施,幫助構建安全的應用環境。
Longhorn:Longhorn是一個開源的分佈式塊存儲系統,為容器化環境提供持久化存儲解決方案。 它通過提供資料加密、快照和恢復等功能,保護存儲在容器中的數據的安全性和可靠性。
將這些組件組合在一起,可以構建一個强大的零信任安全底座。 通過NeuVector提供的容器防火牆功能,SUSE Linux提供的安全基礎設施,Harvester提供的虛擬化管理和Longhorn提供的資料存儲,可以實現對容器化環境的全面安全保護和管理。 這種組合可以幫助用戶快速建立一個基於零信任原則的安全底座,確保應用程序和數據的安全性和保密性。
4.2 SUSE的零信任實踐
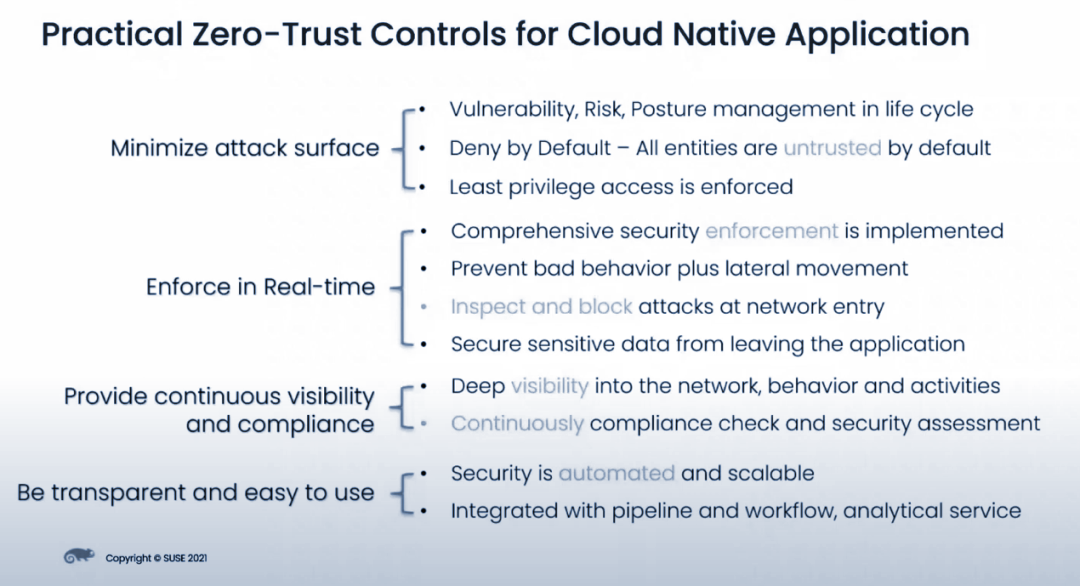
如圖5所示,通過以上組件的結合,NeuVector針對零信任在雲原生環境下的實踐控制項做了梳理。 接下來將以最小化攻擊面為例做一些簡要的說明:
4.2.1生命週期中的漏洞、風險、狀態管理
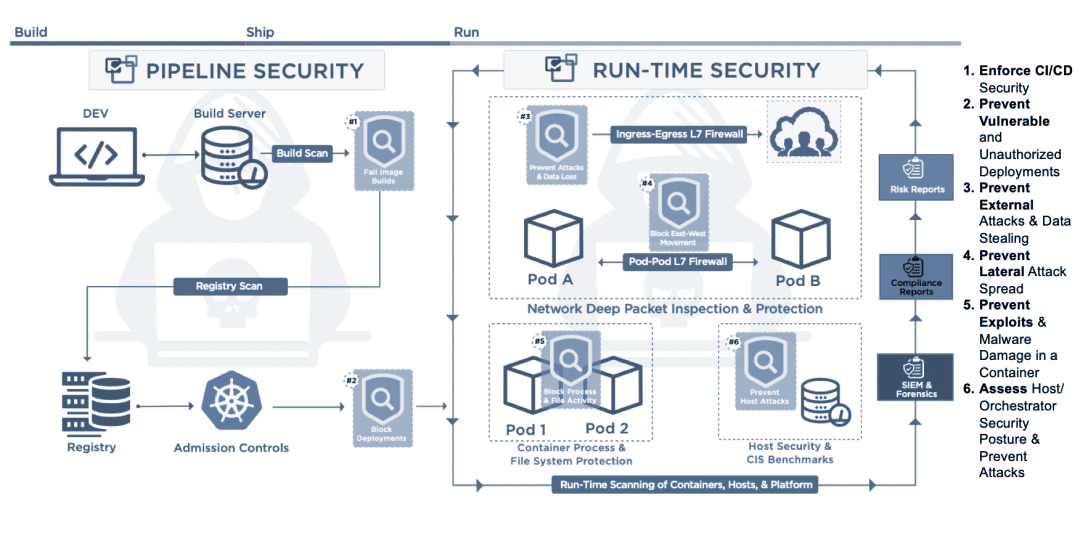
我們理解,如圖6所示,這需要在應用程序的整個生命週期中,對漏洞和風險進行管理,確保及時修補和更新,以减少潜在的攻擊面。 將從以下幾個方面簡要分析:
作業系統和虛擬化:這其實由SUSE的SUSE Linux,Harvester所提供。
程式碼層:由於官方有關於Sonatype Nexus的集成描述,我們猜測,NeuVector結合了Sonatype Nexus能够做到CI/CD階段檢測項目中使用的組件是否存在已知的安全性漏洞供應鏈掃描並添加准入規則來保障項目組件的安全性。
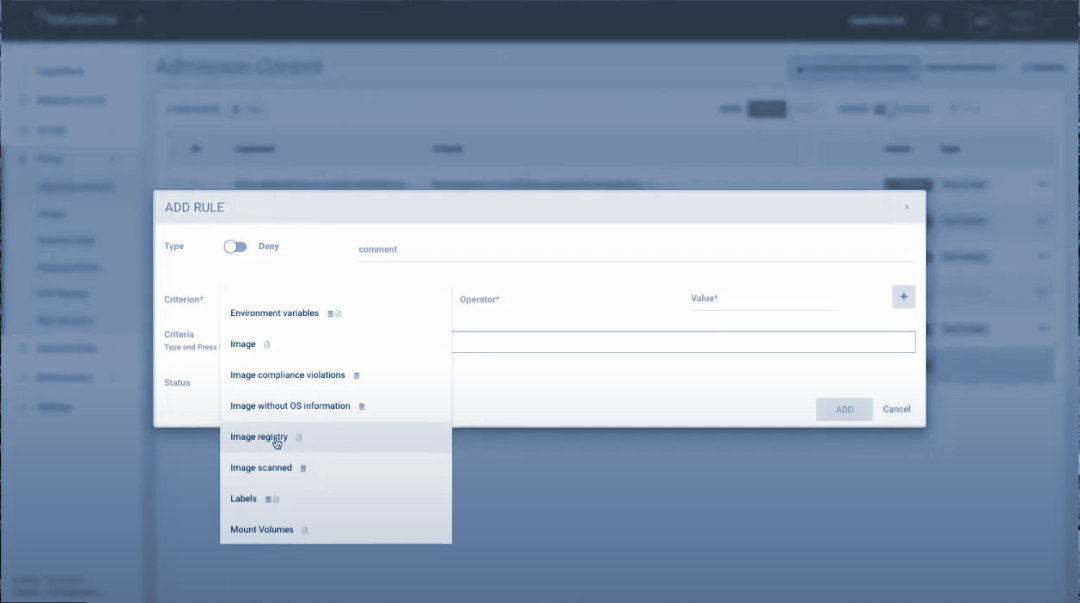
鏡像層面:NeuVector的自動響應規則結合JFrog Xray鏡像掃描能力,NeuVector允許根據JFrog Xray的掃描結果配寘自動響應規則。 根據鏡像中發現的安全性漏洞或合規性問題,可以定義特定的規則和操作來保護容器環境。 如圖7所示,可以設定規則,如果鏡像中存在高危漏洞,則自動拒絕該鏡像的引用,將被掃描過的鏡像倉庫定義為合法倉庫,僅允許合法倉庫被使用等。
運行時:將行程和檔案系統監控與第7層網絡檢查結合使用,對網絡、數据包、零日攻擊和應用攻擊(如DDoS和DNS)的唯一實时識別和封锁,可以在不中斷正常容器會話的情况下封锁未經授權的容器活動或來自容器的連接,其實也就是透明的意思,對正常環境沒有影響。
4.2.2默認拒絕
所有實體都被默認視為不受信任,需要經過驗證和授權才能訪問資源和服務,這裡其實就是容器防火牆的默認拒絕策略。
4.2.3強制執行最低許可權訪問
採取最小許可權原則,只授予實體所需的最低許可權,以减少潜在的風險和攻擊面。 這裡包含三個方面的內容,數據的採集和規則的生成以及應用。
NeuVector表明其使用的是第7層網絡檢測科技而不是eBPF和Istio科技去做流量採集也不是。 沒有使用Istio的原因是,Istio無法對已經加密的流量做分析(如HTTPS協定的請求),這很容易獲取不到明文或者給攻擊者留下偽裝的途徑,而Istio Egress Gateway則需要額外添加網絡策略確保所有出口流量都流經閘道,這將新增配寘的複雜性。 關於為何沒有使用eBPF,我們沒有在官方資料中找到明確的原因,只在網絡研討會議中看到他們認為在網絡側做流量分析能够獲取的更加全面,猜想還有另外一個原因是eBPF對系統版本是有強制要求的,這意味著舊版本的系統環境將無法使用這一科技,這將非常不友好。 基於第7層深度數据包檢測的科技其實也就是DPI(Deep Packet Inspection)可以識別多種應用層協定,關於加密協定的流量識別,在官方介紹裏簡要說明是通過對允許的NDS的跟踪,聯系上下文資訊間接解析流量內容。 由此基於DPI科技NeuVector可以做到如圖8所示的包含Istio等所有流量的解析和追跡。
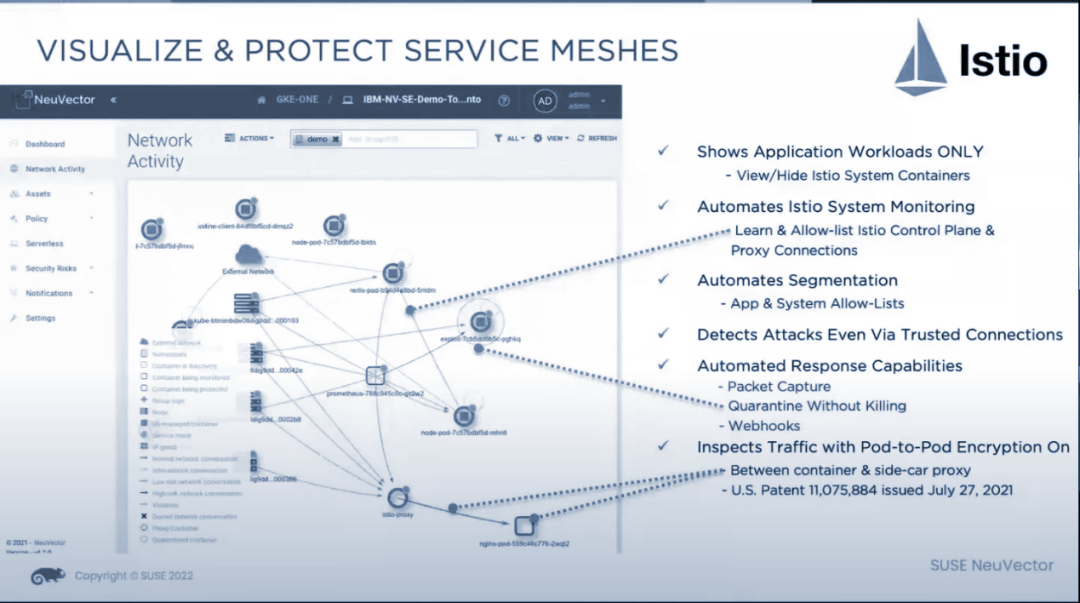
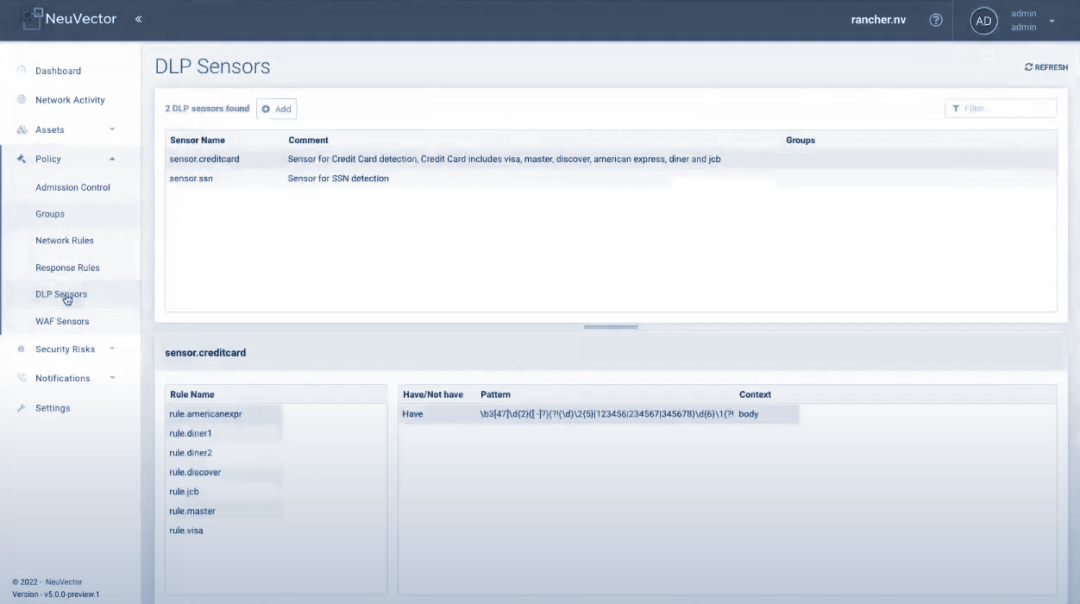
通過對詳細流量的解析,NeuVector很容易獲取環境的行為原始資訊,原始資訊匹配如圖9所示的各類規則可以生成對應類型的安全事件。
原始資訊結合開放策略代理(OPA)生成CRD策略(這就是NeuVector宣稱的安全即程式碼),並應用到環境中使策略生效。
五. 總結
在關注這次RSA議題之前,我們也和相關同事討論過零信任雲安全底座的事情。 當時傾向於在內核級別去做雲場景下的零信任,我們期望在內核層之上不做過多關注,只從最底層處去做限制。 對Tracy的這次分享的背後挖掘也拓寬了我們的視野。 針對NeuVector的零信任雲原生安全底座解決方案,有以下兩點疑慮:
第一,當企業决定將NeuVector真正運用在實際環境中時候,如何判斷哪些策略該被允許將是一個讓人頭疼的問題。 儘管他們宣稱環境擁有一定的一致性,囙此可以匯出規則到其他環境,但針對雲場景下數以萬計的微服務,誰來做合法性的判斷,誰又能做這將是個未知數。 雖然Tracy宣稱他們沒使用機器學習科技,但我們感覺使用機器學習自動判斷服務的哪些動作是合法的,從而自動給出策略建議也許是一個不錯的方案。
第二,假如攻擊者已經早於NeuVector對環境做了控制,例如攻擊者已經掌握集羣的部分CRD資源管理許可權,又或者攻擊者做到了內核級別的劫持,那NeuVector基於CRD發出的所有控制策略將形同虛設。 基於此,我們還是保留基於內核層做控制的建議。
上一篇: 無視攻擊防護方案
下一篇: 區塊鏈防護區(香港)上線